


นโยบายการใช้ AI ในองค์กร ควรมีอะไรบ้าง พร้อมแม่แบบให้ดาวน์โหลด
พนักงานหลายคนใช้ ChatGPT, Gemini หรือ Claude ช่วยทำงานกันอยู่แล้ว ทั้งร่างอีเมล สรุปเอกสาร แปลภาษา แต่หลายบริษัทยังไม่มีนโยบายการใช้ AI ในองค์กร คำถามเลยตกไปอยู่ที่พนักงานแต่ละคนว่า “ข้อมูลลูกค้าแบบนี้ส่งเข้า AI ได้ไหม” บทความนี้สรุปว่านโยบายการใช้ AI ควรมีหัวข้ออะไรบ้าง เขียนยังไงให้พนักงานใช้ได้จริง และมีแม่แบบนโยบาย AI ภาษาไทยให้ดาวน์โหลดไปแก้ใช้ได้เลย
ดาวน์โหลดแม่แบบนโยบายการใช้ AI ในองค์กร (ไฟล์ Word แก้ไขได้)
ทำไมองค์กรต้องมีนโยบายการใช้ AI
ตัวอย่างที่คนพูดถึงบ่อยคือ Samsung ในปี 2566 วิศวกรของบริษัทเอาซอร์สโค้ดภายในและบันทึกการประชุมไปใส่ใน ChatGPT เพื่อให้ช่วยแก้โค้ดและสรุปประชุม บริษัทจึงออกประกาศภายในห้ามใช้ Generative AI บนเครื่องและเครือข่ายของบริษัท (ที่มา: Bloomberg, 2 พ.ค. 2566) พนักงานไม่ได้ตั้งใจทำข้อมูลรั่ว แค่ไม่มีใครบอกว่าอะไรห้ามส่ง
การห้ามใช้ AI ทั้งหมดก็ไม่ได้แก้ปัญหา เพราะพนักงานจะไปใช้บนมือถือส่วนตัวแทน และบริษัทเสียโอกาสที่งานจะเร็วขึ้น นโยบายที่ดีจึงบอกว่าใช้ได้แค่ไหน ใช้กับเครื่องมือไหน และข้อมูลอะไรห้ามส่งเด็ดขาด
ในไทย ETDA ร่วมกับกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม ออกแนวทางการประยุกต์ใช้ Generative AI อย่างมีธรรมาภิบาลสำหรับองค์กรเมื่อ ต.ค. 2567 ผ่านศูนย์ธรรมาภิบาลปัญญาประดิษฐ์ (AIGC) ให้ผู้บริหารใช้เป็นกรอบวางกติกาภายใน (ที่มา: ETDA AIGC) ส่วนข้อมูลส่วนบุคคลของลูกค้าและพนักงานยังอยู่ภายใต้ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล (PDPA) เหมือนเดิม ส่งเข้า AI ก็ต้องทำตามกฎหมายนี้
นโยบายการใช้ AI ในองค์กร ควรมี 8 หัวข้อนี้
1. วัตถุประสงค์และขอบเขต
บอกสั้น ๆ ว่านโยบายนี้มีไว้ทำไม ใช้กับใคร (พนักงานประจำ สัญญาจ้าง ฟรีแลนซ์ที่เข้าถึงข้อมูลบริษัท) และครอบคลุม AI แบบไหน เช่น แชทบอท AI ทั่วไป ผู้ช่วยเขียนโค้ด AI สร้างภาพ และ AI ที่ฝังอยู่ในโปรแกรมที่ใช้อยู่แล้ว
2. เครื่องมือที่อนุญาต
ทำรายชื่อเครื่องมือที่บริษัทอนุมัติ พร้อมบอกว่าใช้บัญชีแบบไหน บัญชีองค์กรหรือบัญชีธุรกิจของผู้ให้บริการ AI หลายเจ้ามีตัวเลือกไม่นำข้อมูลไปฝึกโมเดล ต่างจากบัญชีฟรีส่วนตัว เครื่องมือใหม่ที่ไม่อยู่ในรายชื่อ ให้ขออนุมัติก่อนใช้
3. แบ่งระดับข้อมูล ส่งอะไรเข้า AI ได้บ้าง
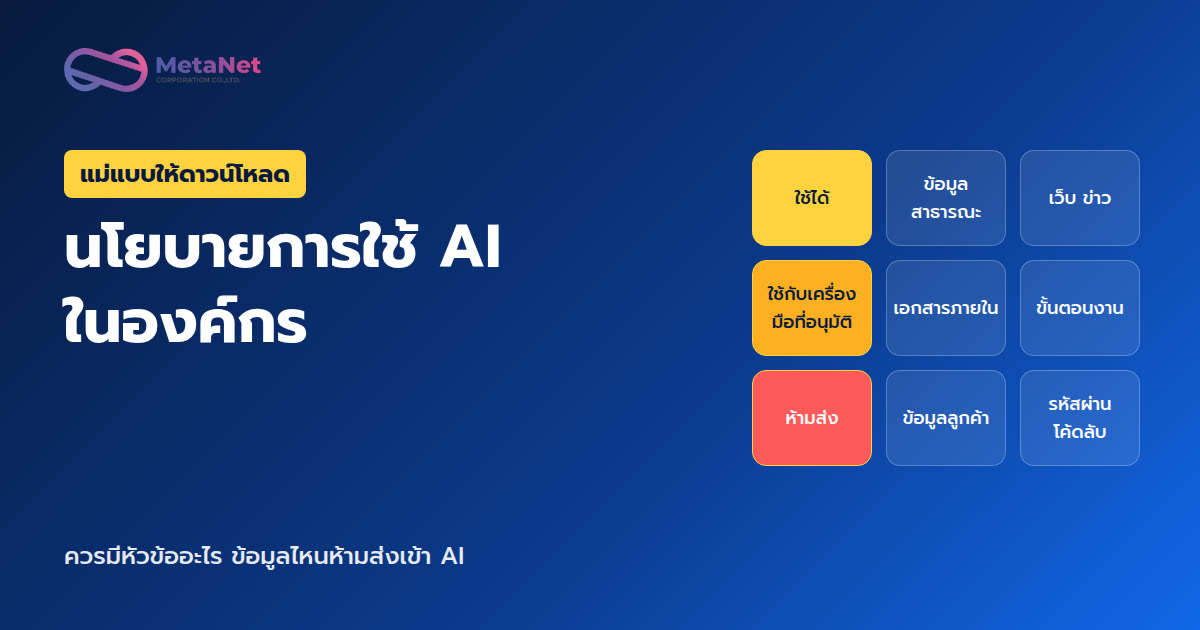
หัวข้อนี้สำคัญที่สุด เพราะเป็นคำถามที่พนักงานเจอทุกวัน แบ่งเป็น 3 ระดับให้จำง่าย
- ใช้ได้: ข้อมูลที่เผยแพร่แล้ว เช่น ข้อความบนเว็บ โบรชัวร์ ข่าวประชาสัมพันธ์ ความรู้ทั่วไป
- ใช้ได้เฉพาะเครื่องมือที่อนุมัติ: เอกสารภายในทั่วไป เช่น ขั้นตอนการทำงาน ร่างรายงานที่ไม่มีชื่อลูกค้า
- ห้ามส่งเด็ดขาด: ข้อมูลส่วนบุคคลของลูกค้าและพนักงาน (ชื่อ เบอร์ เลขบัตรประชาชน เงินเดือน) ข้อมูลการเงินที่ยังไม่เปิดเผย สัญญา รหัสผ่าน และซอร์สโค้ดที่เป็นความลับ
4. คนต้องตรวจผลก่อนใช้
AI ตอบผิดได้โดยที่ฟังดูมั่นใจมาก ทุกงานที่จะส่งออกนอกบริษัท ทั้งข้อความถึงลูกค้า ตัวเลขในรายงาน ข้อกฎหมาย ต้องมีคนตรวจก่อนเสมอ และคนที่ส่งงานเป็นผู้รับผิดชอบผลงานนั้น ไม่ใช่ AI
5. ลิขสิทธิ์และการเปิดเผย
กำหนดว่างานแบบไหนต้องบอกว่าใช้ AI ช่วย เช่น บทความที่เผยแพร่ ภาพโฆษณา และห้ามสั่ง AI เลียนแบบงานหรือแบรนด์ของคนอื่น
6. AI ที่ตัดสินใจเรื่องคน
ถ้าใช้ AI ช่วยคัดใบสมัคร ประเมินพนักงาน หรืออนุมัติสินเชื่อ ต้องมีคนเป็นผู้ตัดสินขั้นสุดท้าย และตรวจเป็นระยะว่าผลไม่ลำเอียงกับคนกลุ่มใดกลุ่มหนึ่ง
7. ผู้รับผิดชอบและช่องทางแจ้งเหตุ
ตั้งผู้ดูแลนโยบาย (ส่วนใหญ่เป็นฝ่ายไอทีร่วมกับ DPO หรือฝ่ายกฎหมาย) และบอกให้ชัดว่าถ้าเผลอส่งข้อมูลผิดเข้า AI ต้องแจ้งใคร ภายในกี่ชั่วโมง การแจ้งเร็วช่วยให้จัดการได้ทัน
8. อบรมและทบทวน
อบรมพนักงานใหม่ทุกคน และทบทวนนโยบายอย่างน้อยปีละครั้ง เพราะเครื่องมือ AI เปลี่ยนเร็วมาก
แม่แบบนโยบายการใช้ AI ในองค์กร (ตัวอย่างย่อ)
ด้านล่างเป็นตัวอย่างข้อความบางส่วนจากแม่แบบ ฉบับเต็มอยู่ในไฟล์ Word ที่ให้ดาวน์โหลด แก้ชื่อบริษัท รายชื่อเครื่องมือ และผู้รับผิดชอบให้ตรงกับองค์กรของคุณ
ข้อ 3 การใช้ข้อมูลกับเครื่องมือ AI
3.1 พนักงานใช้ข้อมูลที่เผยแพร่สู่สาธารณะแล้วกับเครื่องมือ AI ได้ทุกตัวที่อยู่ในรายชื่อที่บริษัทอนุมัติ
3.2 เอกสารภายในที่ไม่มีข้อมูลส่วนบุคคล ใช้ได้เฉพาะกับเครื่องมือที่ใช้บัญชีองค์กรของบริษัท
3.3 ห้ามนำข้อมูลส่วนบุคคลของลูกค้าหรือพนักงาน ข้อมูลการเงินที่ยังไม่เปิดเผย สัญญา รหัสผ่าน และซอร์สโค้ดที่เป็นความลับ ไปใส่ในเครื่องมือ AI ทุกชนิด เว้นแต่ระบบที่บริษัทติดตั้งเองและได้รับอนุมัติจากผู้ดูแลนโยบายข้อ 4 การตรวจสอบผลลัพธ์
งานที่สร้างหรือแก้ไขด้วย AI ต้องผ่านการตรวจโดยพนักงานผู้รับผิดชอบก่อนส่งออกนอกบริษัททุกครั้ง พนักงานผู้ส่งงานเป็นผู้รับผิดชอบความถูกต้องของงานนั้น
เขียนนโยบายแล้ว ทำยังไงให้คนทำตาม
- สั้นพอให้อ่านจบ: ทำสรุป 1 หน้าแปะไว้ในกลุ่มไลน์ทีมหรืออินทราเน็ต แยกจากฉบับเต็ม
- มีเครื่องมือที่ถูกต้องให้ใช้: ถ้าบริษัทห้ามบัญชีฟรี แต่ไม่จัดบัญชีองค์กรให้ พนักงานก็จะแอบใช้อยู่ดี
- ยกตัวอย่างจากงานจริงของแต่ละฝ่าย: เช่น ฝ่ายบัญชีส่งใบแจ้งหนี้ที่มีชื่อลูกค้าเข้า AI สาธารณะไม่ได้ ต้องใช้ระบบที่บริษัทอนุมัติ
- ข้อมูลอ่อนไหวมาก ใช้ AI ที่อยู่ในองค์กร: งานที่ต้องใช้ข้อมูลลูกค้าจริงทุกวัน เช่น ตอบแชทลูกค้า อ่านเอกสาร ควรใช้ระบบ AI ที่กำหนดสิทธิ์ผู้ใช้ได้ เก็บประวัติการใช้งาน และเลือกเก็บข้อมูลไว้ในเซิร์ฟเวอร์ขององค์กรได้
คำถามที่พบบ่อย
บริษัทเล็กต้องมีนโยบาย AI ไหม
ควรมี ถึงจะเป็นเอกสาร 1-2 หน้าก็พอ บริษัทเล็กมักไม่มีฝ่ายไอทีคอยดู พนักงานยิ่งต้องรู้ว่าข้อมูลอะไรห้ามส่ง
ห้ามใช้ ChatGPT ไปเลยดีกว่าไหม
ห้ามทั้งหมดมักไม่ได้ผล พนักงานจะไปใช้บนเครื่องส่วนตัวแทน ซึ่งบริษัทมองไม่เห็นเลย อนุญาตแบบมีกติกาและจัดเครื่องมือที่ปลอดภัยให้ใช้จะคุมได้ดีกว่า
นโยบาย AI เกี่ยวกับ PDPA ยังไง
ถ้าส่งข้อมูลส่วนบุคคลเข้า AI ถือเป็นการประมวลผลข้อมูลส่วนบุคคล ต้องมีฐานทางกฎหมายและดูแลความปลอดภัยตาม PDPA นโยบาย AI จึงควรเขียนให้สอดคล้องกับนโยบายคุ้มครองข้อมูลส่วนบุคคลที่บริษัทมีอยู่ และควรให้ DPO หรือที่ปรึกษากฎหมายตรวจก่อนประกาศใช้
ต้องทบทวนนโยบายบ่อยแค่ไหน
อย่างน้อยปีละครั้ง และทุกครั้งที่บริษัทเริ่มใช้เครื่องมือ AI ตัวใหม่ หรือมีกฎหมายใหม่ออกมา
อยากใช้ AI กับข้อมูลจริงของบริษัท โดยข้อมูลไม่ออกนอกองค์กร
METANET รับทำ AI ให้องค์กร ทั้ง AI Chatbot ตอบตามข้อมูลบริษัท AI อ่านเอกสาร และระบบอัตโนมัติที่เชื่อมกับระบบเดิม กำหนดสิทธิ์ผู้ใช้และเลือกที่เก็บข้อมูลได้ ดูรายละเอียดบริการได้ที่ AI Solutions สำหรับองค์กร อ่านต่อ ตัวอย่างการใช้ AI ในองค์กร แยกตามฝ่าย หรือทักแชทมาเล่างานที่อยากให้ AI ช่วย ทีมจะช่วยดูว่าเริ่มตรงไหนก่อนดี
หรือโทร 064-085-8052 (จันทร์ถึงศุกร์ 9:00-18:00)
แม่แบบนี้เป็นตัวอย่างเพื่อเป็นจุดเริ่มต้น ไม่ใช่คำแนะนำทางกฎหมาย ควรให้ฝ่ายกฎหมายหรือ DPO ขององค์กรตรวจก่อนประกาศใช้


Leave a Reply